ملخص موجز
دليل فني وتنظيمي لمسؤولي الامتثال وقادة مشتريات تكنولوجيا المعلومات في دولة الإمارات لتقييم برمجيات «اعرف عميلك» الرقمية وتأهيل المتعاملين وفقاً لمتطلبات مصرف الإمارات المركزي ووزارة الاقتصاد.
تشهد المؤسسات المالية ومزودو خدمات الشركات (CSPs) والأعمال والمهن غير المالية المحددة (DNFBPs) في جميع أنحاء دولة الإمارات العربية المتحدة تحولاً متسارعاً من إجراءات تسجيل العملاء اليدوية والورقية نحو حلول "اعرف عميلك الإلكترونية" (eKYC) المؤتمتة. ومع ذلك، فإن اعتماد تكنولوجيا تسجيل العملاء الرقمية يفرض التزامات تنظيمية معقدة؛ إذ تفرض الجهات الرقابية في الدولة، بما في ذلك مصرف الإمارات العربية المتحدة المركزي (CBUAE) ووزارة الاقتصاد (MoE)، أن تحافظ إجراءات تسجيل العملاء الرقمية على نفس المستوى من الدقة والصرامة — وفي كثير من الحالات، توفير مستويات أعلى من سلامة البيانات ومكافحة الاحتيال — مقارنةً بإجراءات التحقق المباشر وجهاً لوجه.
عند اختيار الحلول البرمجية (مثل Cygnus Identia أو حزم برامج الامتثال المؤسسية المماثلة)، يجب على مديري المخاطر ومسؤولي الامتثال وقادة تكنولوجيا المعلومات التأكد من امتثال التكنولوجيا التام للأطر التشريعية الاتحادية لمكافحة غسل الأموال وتمويل الإرهاب (AML/CFT). إن أي قصور في التدقيق في كفاءة المورّد أو في القدرات التقنية قد يؤدي إلى تنبيهات رقابية وغرامات إدارية وتبعات قانونية جسيمة. يقدّم هذا الدليل إطار عمل عملياً وقابلاً للتطبيق لتقييم مورّدي برمجيات اعرف عميلك الرقمية بما يتوافق مع معايير مصرف الإمارات المركزي المعمول بها ولوائح وزارة الاقتصاد.
تطور إجراءات تسجيل العملاء الرقمية في دولة الإمارات العربية المتحدة
تسارعت وتيرة مبادرات التحول الرقمي في قطاعي الخدمات المالية والمهنية في دولة الإمارات بفضل الأطر الوطنية للهوية الرقمية. وقد أرست تكاملات الهوية الرقمية الإماراتية (UAE PASS) والقياسات الحيوية (Biometrics) معياراً مرجعياً للتحقق الرقمي من الهوية. ومع ذلك، فإن تطبيق منصة اعرف عميلك الإلكترونية (eKYC) يتطلب ما هو أبعد من مجرد تقنية التعرف الديناميكي على الوجه أو المسح الضوئي عبر التعرف الضوئي على الحروف (OCR)؛ إذ يستلزم ذلك تكاملاً شاملاً ومتكاملاً مع تصنيف مخاطر مكافحة غسل الأموال، وإجراءات العناية الواجبة تجاه العملاء (CDD) المؤتمتة، والعناية الواجبة المعززة (EDD)، والفحص الفوري لقوائم العقوبات.
بالنسبة للبنوك، وشركات الصرافة، وشركات التمويل، والوسطاء العقاريين، ومدققي الحسابات، ومزودي خدمات الائتمان الاستئماني، لا يمكن إسناد الامتثال التنظيمي أو تفويضه لمورّد البرمجيات. ففي حين يوفر المورّد الخارجي البنية التحتية التكنولوجية، تظل الجهة الخاضعة للرقابة مسؤولة بالكامل بموجب قوانين مكافحة غسل الأموال في الإمارات عن أي أوجه قصور في الامتثال، أو أخطاء في التحقق من الهوية، أو إغفال مطابقة العقوبات.
الأطر التنظيمية الرئيسية المنظمة لـ اعرف عميلك الإلكترونية (eKYC) في الإمارات
لإنشاء عملية تسجيل عملاء رقمية متوافقة مع القوانين، يجب على فِرق الامتثال استيعاب وتطبيق القواعد المحددة الصادرة عن الجهات الرقابية الاتحادية والمشرفين القطاعيين:
1. معايير مصرف الإمارات المركزي للمؤسسات المالية المرخصة (LFIs)
أصدر مصرف الإمارات المركزي إرشادات واضحة وصريحة بشأن تسجيل العملاء رقمياً وأنظمة اعرف عميلك الإلكترونية (eKYC). وتُطالب المؤسسات المالية المرخصة بتطبيق سياسات قوية قائمة على المخاطر للتعامل مع علاقات العملاء عن بُعد (غير المباشرة). وتتضمن الشروط التنظيمية الأساسية ما يلي:
- التحقق الموثوق من الهوية الرقمية: استخدام أنظمة الهوية الرقمية الرسمية المقاومة للتلاعب مثل الهوية الرقمية (UAE PASS) أو وثائق الهوية المعتمدة تشفيرياً.
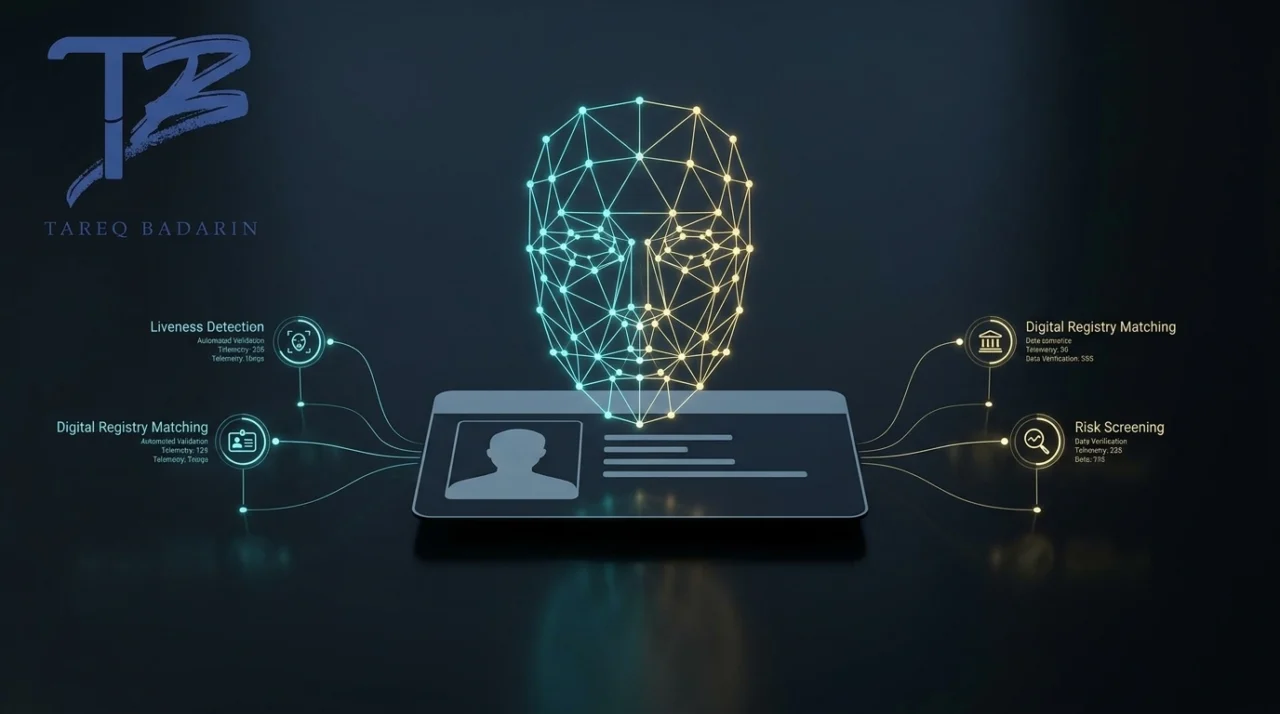
- التحقق من حيوية المستخدم ومكافحة الانتحال (Liveness Detection): دمج آليات فحص الحيوية السلبية والنشطة لمنع هجمات انتحال الهوية (Presentation Attacks)، والتزييف العميق، وعمليات الاحتيال بالهويات المصطنعة.
- حداثة البيانات وسلامتها: التكامل المباشر أو التحقق المتبادل مع قواعد البيانات الرسمية المعتمدة للتأكد من الصلاحية الفعلية لبطاقات الهوية الإماراتية، وجوازات السفر، والرخص التجارية.
- التقييم المؤتمت للمخاطر: تسجيل درجات المخاطر فورياً بالاعتماد على خصائص العميل، ونطاقه الجغرافي، وأنواع معاملاته، ومدى كونه من الأشخاص المعرضين سياسياً (PEP).
2. لوائح وزارة الاقتصاد للأعمال والمهن غير المالية المحددة (DNFBPs)
تشرف وزارة الاقتصاد على الأعمال والمهن غير المالية المحددة، بما في ذلك المطورون والوسطاء العقاريون، وتجار المعادن الثمينة والأحجار الكريمة، والمحاسبون القانونيون المستقلون، ومزودو خدمات الشركات. وبموجب القانون الاتحادي رقم 20 لسنة 2018 ومرسومه المعدل بالقانون الاتحادي رقم 10 لسنة 2025، يتوجب على قطاع DNFBPs تطبيق تدابير شاملة للعناية الواجبة تجاه العملاء (CDD) قبل إبرام أي علاقة عمل. وفيما يتعلق بالتسجيل الرقمي، تتطلب الوزارة ما يلي:
- تحديد الهوية والتحقق بوضوح من الترتيبات القانونية والمستفيدين الحقيقيين (UBOs) الذين يمتلكون أو يسيطرون على 25% أو أكثر من الكيانات الاعتبارية.
- سجلات تتبع وتدقيق (Audit Trails) موثقة وقابلة للتحقق لكل خطوة في مسار تسجيل العميل الرقمي، لتكون جاهزة للمراجعة خلال الفحوصات والزيارات التفتيشية الرقابية.
- الفحص الفوري في الوقت الفعلي مقابل القائمة المحلية للإرهاب في دولة الإمارات والقائمة الموحدة لمجلس الأمن التابع للأمم المتحدة قبل اعتماد أي حساب أو إتمام أي معاملة.
الركائز الأساسية لتقييم واعتماد برمجيات اعرف عميلك الرقمية
عند تقييم مورّدي برمجيات اعرف عميلك الرقمية في دولة الإمارات، يتعين على مسؤولي الامتثال مراجعة المنصات وفقاً لست ركائز تشغيلية وتنظيمية رئيسية:
الركيزة 1: التحقق البيومتري وفحص الحيوية
لم يعد جمع المستندات الثابتة (مثل طلب نسخة ممسوحة ضوئياً من جواز السفر بصيغة PDF) متوافقاً أو آمناً لتسجيل العملاء عن بُعد. يجب أن تدعم المنصات التحقق التلقائي من المستندات مقترناً بالتحقق البيومتري. احرص على توافق المنصة مع المعايير الدولية (مثل ISO/IEC 30107 للكشف عن هجمات الانتحال) للتصدي لمحاولات التزييف المعقدة باستخدام الصور أو مقاطع الفيديو أو الأقنعة ثلاثية الأبعاد.
الركيزة 2: التكامل مع UAE PASS والسجلات الحكومية الرسمية
يجب أن يدعم نظام تسجيل الهوية الرقمية المتوافق مع متطلبات مصرف الإمارات المركزي البنية التحتية الوطنية للهوية الرقمية. يتيح التكامل مع الهوية الرقمية (UAE PASS) مصادقة فورية وموثقة للمقيمين في دولة الإمارات. وبالنسبة للكيانات الاعتبارية، يُفضل أن يرتبط النظام بالسجلات التجارية الوطنية، أو دوائر التنمية الاقتصادية، أو أنظمة السجلات المركزية لاسترداد هياكل الشركات والرخص التجارية المحدثة مباشرة.
الركيزة 3: تحديد المستفيد الحقيقي (UBO) ورسم هيكل الملكية للشركات
ينطوي التحقق الرقمي من الكيانات الاعتبارية على تحديات فريدة تختلف عن تسجيل الأفراد. يجب أن تتيح الحلول البرمجية إمكانية استيعاب مخططات ملكية الشركات، وتحليل المستندات القانونية عبر الهياكل القابضة متعددة المستويات، وتحديد الأشخاص الطبيعيين الذين يسيطرون في نهاية المطاف على الأعمال. كما ينبغي للمنصة تنبيه مسؤولي الامتثال تلقائياً عند اكتشاف هياكل ملكية معقدة، أو ولايات قضائية عالية المخاطر، أو ترتيبات ملكية اسمية (Nominee) تستلزم تدخلاً يدوياً لتطبيق العناية الواجبة المعززة (EDD).
الركيزة 4: الفحص الفوري مقابل قوائم العقوبات، والأشخاص المعرضين سياسياً، والوسائط السلبية
يجب أن تشتمل منصات تسجيل العملاء الرقمية على فحص آلي ومستمر مقابل قوائم المراقبة المعتمدة. وقبل تفعيل الحساب أو إتمام أي صفقة عقارية، يتعين على النظام مطابقة ملفات العملاء مع قوائم العقوبات الوطنية والدولية المحدثة. وتتضمن المزايا الأساسية الواجب توفرها ما يلي:
- دعم أصلي متكامل لقوائم العقوبات المالية المستهدفة الصادرة عن المكتب التنفيذي للرقابة وحظر الانتشار (EOCN) في دولة الإمارات.
- معايير قابلة للتخصيص للمطابقة التقريبية (Fuzzy Matching) لرصد التباينات في الأسماء المترجمة بين العربية واللغات الأجنبية مع الحد من النتائج الإيجابية الخاطئة.
- توجيه التنبيهات فورياً إلى مسؤولي الامتثال لمكافحة غسل الأموال (AMLCOs) لإجراء المراجعة اليدوية اللازمة قبل اعتماد تسجيل العميل بشكل نهائي.
الركيزة 5: قابلية التدقيق ومقر إقامة واستضافة البيانات
وفقاً لتشريعات حماية البيانات في دولة الإمارات والإرشادات الأمنية للحوسبة السحابية الصادرة عن مصرف الإمارات المركزي لقطاعات محددة، يجب أن تلتزم المنصات المختارة بإجراءات أمنية صارمة وتوطين البيانات. ويتعين على فِرق الامتثال التأكد من حفظ بيانات العملاء والقوالب البيومترية ومستندات الهوية بأمان داخل مراكز بيانات واقعة داخل دولة الإمارات (أو بنيات تحتية هجينة متوافقة مع المتطلبات)، وتشفيرها أثناء النقل وأثناء التخزين. كما يجب أن تولّد كل عملية ينفذها النظام أو المحلل البشري سجلاً تدقيقياً غير قابل للتعديل ومقترناً بختم زمني، ليكون صالحاً للتقديم للجهات الرقابية أو لعمليات التدقيق المستقلة لمكافحة غسل الأموال.
الركيزة 6: محرك قابل للتخصيص لتقييم درجات المخاطر
غالباً ما يؤدي استخدام محركات التقييم الجاهزة وغير المرنة إلى عدم الامتثال. يجب أن تتيح برمجيات اعرف عميلك الإلكترونية (eKYC) إمكانية التخصيص الكامل لمعايير التقييم الشامل لمخاطر المنشأة (EWRA) المعتمدة لدى مؤسستك، مع القدرة على تعديل قواعد المخاطر ديناميكياً وفقاً للنطاق الجغرافي، ونوع العميل، وقناة تقديم الخدمة، ومدى تعقيد المنتجات، وقيم المعاملات.
مقارنة بين إجراءات الإلحاق التقليدية وتلك المتوافقة رقمياً مع مصرف الإمارات المركزي
| مكون الامتثال | الإلحاق التقليدي / اليدوي | منصة رقمية متوافقة لـ eKYC |
|---|---|---|
| التحقق من الهوية | المراجعة اليدوية للهويات الفعلية أو النسخ الضوئية غير الموثقة | الكشف البيومتري عن حيوية الوجه والتحقق عبر الهوية الرقمية (UAE PASS) |
| فحص العقوبات والأشخاص المعرضين سياسياً (PEP) | البحث اليدوي على دفعات أو الفحوصات الدورية المتأخرة | فحص آلي وفوري عبر واجهة برمجة التطبيقات (API) قبل إتمام الإلحاق |
| تحديد هوية المالك المستفيد الحقيقي (UBO) | الهياكل التنظيمية الورقية والمراجعة الفعلية للمستندات القانونية | تحليل آلي للسجلات التجارية للشركات مع مخططات مرئية |
| سجل التدقيق | ملفات ورقية متفرقة، ورسائل بريد إلكتروني، ومجلدات شبكية مشتركة | سجلات رقمية مركزية غير قابلة للتعديل ومزودة بأختام زمنية للإجراءات |
| سرعة المعالجة | من 3 إلى 10 أيام عمل | فوري تقريباً أو خلال دقائق لملفات العملاء منخفضة المخاطر |
| سيادة البيانات | تخزين ورقي متغير وحفظ فعلي محلي للملفات | سحابة مشفرة مستضافة داخل دولة الإمارات أو بنية تحتية هجينة آمنة |
قائمة التحقق من العناية الواجبة التقنية والتنظيمية بالموردين
قبل توقيع عقد برمجيات أو دمج واجهة برمجة تطبيقات eKYC في نظامك المصرفي الأساسي أو أنظمة إدارة علاقات العملاء (CRM)، نفّذ قائمة التحقق التنظيمية هذه:
- مراجعة التوافق التنظيمي: هل تتضمن خطة عمل المورد بوضوح التحديثات الصادرة عن مصرف الإمارات المركزي، ووزارة الاقتصاد، والتقييمات المتبادلة لمجموعة العمل المالي (FATF)؟
- الأمان واختبار الاختراق: هل خضعت المنصة مؤخراً لتقييمات الثغرات الأمنية واختبارات الاختراق من قِبل شركات أمن سيبراني معتمدة تابعة لجهات خارجية؟
- التحقق من صحة النماذج: هل تم التحقق من منطق تقييم المخاطر الآلي وخوارزمية المطابقة التقريبية (fuzzy-matching) لمنع التصنيف التلقائي للعملاء مرتفعي المخاطر بفئات أقل خطورة؟
- جاهزية التكامل مع منصة goAML: هل يمكن للمنصة تصدير بيانات مهيكلة وتنسيقات متوافقة مع XML مباشرة لمنظومة goAML في دولة الإمارات للإبلاغ عن تقارير المعاملات المشبوهة (STRs) أو تقارير الأنشطة المشبوهة (SARs)؟
- مسارات العمل البديلة والتصعيد اليدوي: هل تتوفر آلية فعالة لمحللي الامتثال لإجراء العناية الواجبة المعززة (EDD) يدوياً عندما تسفر عمليات الفحص الآلي عن نتائج بيومترية غير حاسمة أو تطابقات محتملة مع قوائم العقوبات؟
كيف يدعم طارق بدارين تطبيق الامتثال الرقمي
يمثل اعتماد منصة eKYC تحولاً تشغيلياً يتطلب مواءمة تنظيمية دقيقة. فالتقنية وحدها لا تضمن الامتثال؛ بل يجب أن تعكس سياسات وإجراءات ومحددات شهية مخاطر مخصصة ومعتمدة من قِبل الإدارة العليا.
بصفته خبيراً معتمداً من CAMS وICA في مجال الامتثال لمكافحة غسل الأموال ويعمل في دبي بدولة الإمارات بالتعاون مع فرحات وشركاه، يقدم طارق بدارين خدمات استشارية متخصصة لسد الفجوة بين اختيار الحلول التقنية والتوقعات التنظيمية:
- مراجعات أطر الإلحاق الرقمي: التحقق من توافق عملية استقطاب وإلحاق العملاء رقمياً مع جميع إرشادات مصرف الإمارات المركزي وقواعد وزارة الاقتصاد.
- التحقق من امتثال الموردين والبرمجيات: إجراء عمليات تدقيق امتثال مستقلة لمنصات eKYC المرشحة، ونماذج المخاطر، وإعدادات الفحص.
- مواءمة مخصصة لنماذج تقييم المخاطر: تحويل التقييم الشامل للمخاطر على مستوى المنشأة (EWRA) الخاص بشركتكم إلى قواعد رقمية لمحرك المخاطر.
- تطوير برنامج الامتثال: تحديث السياسات الداخلية لمكافحة غسل الأموال، وإجراءات التشغيل القياسية للعناية الواجبة بالعملاء والعناية الواجبة المعززة (CDD/EDD)، ووثائق الحوكمة لتعكس متطلبات استقطاب العملاء دون الحضور الشخصي.
- تدريب الموظفين والمسؤولين: تقديم برامج تدريبية عملية في مجال الامتثال لضمان تعامل فرق الامتثال بفعالية مع إجراءات التصعيد، وتنبيهات الأشخاص المعرضين سياسياً (PEP)، والمؤشرات الحمراء للأنشطة المشبوهة.
تأكد من توافق استراتيجية التحول الرقمي لديكم مع المعايير القانونية في دولة الإمارات قبل الإطلاق الفعلي. استشر مستشاري الامتثال ذوي الخبرة للتحقق من البنية الهندسية لمنصة "اعرف عميلك" الرقمية اليوم.
إطار الاختبار التشغيلي للتحقق من صحة برمجيات وخوارزميات "اعرف عميلك" الرقمية
إن اختيار مزود خدمة "اعرف عميلك" إلكترونياً (eKYC) ليس سوى الخطوة الأولى نحو الامتثال التنظيمي. وقبل الإطلاق الفعلي، يتعين على مسؤولي الامتثال وفرق إدارة المخاطر اختبار الآليات التقنية لأي نظام رقمي لاستقطاب العملاء والتحقق من كفاءتها بدقة. وتتوقع الجهات الرقابية، مثل مصرف الإمارات العربية المتحدة المركزي (CBUAE)، من المؤسسات إثبات توافق منصات "اعرف عميلك" الرقمية الخاصة بها مع معايير المصرف المركزي استناداً إلى التحقق التجريبي وليس مجرد تأكيدات المورد. ويضمن إنشاء إطار اختبار تشغيلي داخلي أداء الخوارزميات بدقة في ظل ظروف العمل الواقعية دون إحداث ثغرات امتثال هيكلية.
المرحلة 1: اختبار دقة التحقق من القياسات الحيوية والمستندات
للتحقق من الأداء البيومتري وموثوقية المستندات، يجب على المؤسسات اختبار البرمجية مقابل حالات استثنائية متنوعة؛ حيث إن الاعتماد فقط على سيناريوهات التشغيل المثالية الخالية من الأخطاء قد يؤدي إلى ارتفاع معدلات القبول الخاطئ أثناء العمليات الفعلية.
- اختبار التحمل لكشف هجمات التقديم والتحايل (PAD): اختبار محركات التحقق من الحيوية النشطة وغير النشطة باستخدام صور مطبوعة عالية الدقة، ومقاطع فيديو رقمية معروضة على شاشات الهواتف، وأقنعة سيليكون ثلاثية الأبعاد، ومقاطع التزييف العميق المنشأة بالذكاء الاصطناعي التوليدي، وذلك لضمان فاعلية كشف هجمات التحايل في ظل ظروف إضاءة وزوايا تصوير متباينة.
- فحص المستندات غير المستوفية للمعايير: إخضاع محرك التحقق من المستندات لبطاقات هوية إماراتية تالفة، وجوازات سفر بالية، وصور هواتف ذات إضاءة ضعيفة، ومسوح ضوئية عالية التوهج، لقياس دقة آلية الدعم الاحتياطية للتعرف الضوئي على الحروف (OCR).
- المطابقة المتقاطعة للهوية الرقمية: التأكد من قيام المنصة برصد وتحديد حالات عدم التطابق بشكل صحيح عند مطابقة بيانات الحيوية البيومترية مع البيانات المخزنة من تطبيق الهوية الرقمية (UAE PASS) أو بيانات الشريحة المشفرة رقمياً في بطاقة الهوية الإماراتية الفعلية.
المرحلة 2: ضبط دقة فحص العقوبات والأشخاص المعرضين سياسياً (PEP)
يُعد الضبط الدقيق لخوارزميات المطابقة التقريبية متطلباً جوهرياً لامتثال حلول "اعرف عميلك" إلكترونياً التي يجب على بنوك الإمارات والأعمال والمهن غير المالية المحددة (DNFBPs) تطبيقها؛ إذ تؤدي قواعد المطابقة الفضفاضة للغاية إلى اختناق تشغيلي بسبب النتائج الإيجابية الخاطئة المفرطة، بينما قد تؤدي المعايير شديدة الصرامة إلى عدم رصد الأفراد المدرجين في قوائم العقوبات بسبب الاختلافات في النقحرة الصوتية للأسماء.
| سيناريو الاختبار | مثال على اختلاف المدخلات | السلوك المستهدف للمحرك | معيار القبول |
|---|---|---|---|
| النقحرة الصوتية للأسماء العربية | “Abdul Rahman” مقابل “Abdelrahman” | التعرف على التطابق الصوتي عبر الاختلافات الإملائية بالأحرف اللاتينية. | تجاوز درجة المطابقة لحد المخاطر الداخلي، مع التوجيه إلى المحلل. |
| قلب الأسماء وتغيير ترتيبها | “الاسم الأول، اسم الأب، اللقب” مقابل “اللقب، الاسم الأول، اسم الأب” | تحليل أجزاء الاسم المكوّنة له بصورة مستقلة عن ترتيب مواضعها. | ربط الملف الشخصي بشكل صحيح مع مدخلات قائمة المراقبة التابعة للجنة التنفيذية للرقابة على السلع والمواد الخاضعة لرقابة الاستيراد والتصدير (UAE EOCN) / الأمم المتحدة. |
| تداخل الحروف وحذفها | أخطاء مطبعية مقصودة أو حذف الواصلات في أسماء الشركات | تطبيق خوارزميات Levenshtein distance أو Jaro-Winkler القابلة للضبط. | وضع إشارة تنبيه بوجود تطابق محتمل لمراجعته يدوياً ضمن العناية الواجبة المعززة (EDD) دون الرفض التلقائي. |
المرحلة 3: تحديد المستفيد الحقيقي (UBO) والتحقق من منطق العناية الواجبة للشركات
يتطلب استقطاب الشركات برمجيات قادرة على التعامل مع هياكل الملكية المعقدة. ويجب أن يشمل تقييم مزودي خدمات "اعرف عميلك" الرقمية الذين تفاضل بينهم جهات السوق الإماراتي التحققَ من منطق التحديد الآلي للمستفيد الحقيقي في الكيانات القانونية المعقدة ومتعددة النطاقات القضائية.
ينبغي لفرق الاختبار إدخال هياكل ملكية مؤسسية افتراضية معقدة في النظام—بما في ذلك كيانات ذات شركات أم أجنبية، وكيانات في المناطق الحرة، وهياكل شركات قابضة متعددة الطبقات عبر عدة ولايات قضائية خارجية (أوفشور). ويجب أن تنجح البرمجية في تحليل المستندات القانونية، وحساب نسب الملكية التراكمية عبر الفروع غير المباشرة، وتحديد الأشخاص الطبيعيين الذين يمتلكون 25% أو أكثر من الملكية النفعية أو حقوق السيطرة الفعلية بدقة، وفقاً لما تنص عليه لوائح وزارة الاقتصاد بشأن استقطاب العملاء رقمياً.
المرحلة 4: سلامة سجل التدقيق والتحقق من مخطط بيانات نظام goAML
تركز المرحلة الأخيرة من التحقق التشغيلي على سلامة البيانات، وقابلية التدقيق، وقدرات إعداد التقارير الرقابية؛ إذ يجب أن توثق المنصة كل قرار يُتخذ بشكل آمن وأن تتكامل بسلاسة مع قنوات الإبلاغ الوطنية.
يجب على محللي الامتثال التحقق من أن المنصة تنشئ سجلات غير قابلة للتعديل ومختومة زمنياً لكل موافقة مؤتمتة، وإعادة احتساب لدرجات المخاطر، وتجاوز يدوي من مسؤولي الامتثال. وعلاوة على ذلك، يجب على الفرق الفنية التأكد من إمكانية تصدير مجموعات بيانات منظمة ومتوافقة مع تنسيق XML ومطابقة مباشرة لمخططات بوابة goAML في الإمارات فور تمييز ملفات العملاء بأنها مشبوهة. كما يضمن إجراء تجارب تشغيلية مسبقة لعمليات تصدير تقارير المعاملات المشبوهة (STR) وتقارير الأنشطة المشبوهة (SAR) الالتزام بالمواعيد القانونية المحددة من وحدة المعلومات المالية (FIU) دون أي معوقات تقنية.
تفعيل حوكمة ضم العملاء دون الحضور الشخصي
لا يكفي مجرد نشر منصة تقنية متوافقة؛ إذ يتعين على المؤسسات المالية والأعمال والمهن غير المالية المحددة (DNFBPs) تحديث أطر الحوكمة التشغيلية الخاصة بها لتعكس متطلبات ضم العملاء دون الحضور الشخصي. وتفرض الجهات الرقابية متطلبات صارمة بشأن كيفية حوكمة استقطاب العملاء عن بُعد وتوثيقه والإشراف عليه من قِبل الإدارة العليا. ويتطلب تحقيق امتثال منصة "اعرف عميلك" الرقمية لمعايير مصرف الإمارات المركزي سد الفجوة بين الآليات البرمجية المؤتمتة وضوابط الامتثال الداخلية.
وضع ملاحق لسياسات العناية الواجبة تجاه العملاء (CDD) دون الحضور الشخصي
تُعد سياسات العناية الواجبة تجاه العملاء (CDD) والعناية الواجبة المعززة (EDD) القياسية المصممة للتحقق المباشر من الهوية غير كافية في البيئات الرقمية عن بُعد. ويجب على فِرق الامتثال صياغة ملاحق رسمية لأدلة سياسات مواجهة غسل الأموال ومكافحة تمويل الإرهاب (AML/CFT) تُحدد بوضوح معايير استقطاب العملاء رقمياً بموجب لوائح وزارة الاقتصاد لضم العملاء رقمياً وتوجيهات مصرف الإمارات المركزي.
- مخططات الهوية الرقمية المعتمدة: الاعتماد الرسمي لتطبيق UAE PASS وبيانات شريحة بطاقة الهوية الإماراتية التي يتم التحقق منها تشفيرياً كوسائل أساسية وموثوقة للتحقق من الهوية.
- الشهية للمخاطر وقواعد عدم الأهلية: التحديد الواضح لملفات العملاء عالية المخاطر، أو الهياكل المؤسسية المعقدة، أو النطاقات القضائية الأجنبية المستبعدة من عمليات الضم الرقمي المؤتمتة بالكامل، والتي تتطلب تدخلاً بشرياً إلزامياً.
- الإجراءات الاحتياطية البديلة: إجراءات تشغيل قياسية (SOPs) تُفصل البروتوكولات خطوة بخطوة عند فشل التحقق البيومتري من الحيوية، أو عند إعطاء فحص المستندات عبر التعرف الضوئي على الحروف (OCR) نتائج ثقة منخفضة، أو عند انقطاع الاتصال أثناء الجلسات عن بُعد.
- معايير التحقق من الحيوية: متطلبات السياسة التي تحدد معايير كشف هجمات تقديم التزييف (PAD) وعتبات الثقة المقبولة في التحقق من الحيوية قبل متابعة الطلب آلياً.
حوكمة الإدارة العليا والمصادقة على محرك المخاطر
بموجب المعايير التنظيمية في دولة الإمارات، تتحمل الإدارة العليا المسؤولية النهائية عن الامتثال لمكافحة غسل الأموال ومكافحة تمويل الإرهاب، بغض النظر عن مستوى الأتمتة الذي توفره حلول eKYC المعتمدة لدى بنوك الدولة. ولا يمكن للأنظمة المؤتمتة إجراء تغييرات ذاتية على نماذج المخاطر أو عتبات ضم العملاء دون إشراف حوكمي صريح.
يجب على المؤسسات وضع مسار عمل رسمي لإدارة التغيير لمحركات المخاطر الرقمية الخاصة بها. وأي تعديل يطرأ على عتبات المطابقة التقريبية، أو وتيرة تحديث قوائم العقوبات، أو أوزان مخاطر الدول، أو معايير تصنيف الأشخاص المعرضين سياسياً (PEP)، يجب توثيقه وتبريره عبر تقييمات المخاطر الشاملة للمؤسسة، والمصادقة عليه رسمياً من جانب مسؤول الامتثال المعتمد ولجنة المخاطر. كما يجب أرشفة محاضر اجتماعات الحوكمة هذه إلى جانب سجلات مراجعة النظام لإثبات وجود رقابة فعالة أثناء عمليات التفتيش الرقابي لمصرف الإمارات المركزي أو وزارة الاقتصاد.
بروتوكولات التصعيد اليدوي ومسارات عمل العناية الواجبة المعززة (EDD)
يحدد إطار الحوكمة القوي حدوداً تشغيلية واضحة بين التنفيذ المؤتمت وصنع القرار البشري. وعند تقييم مزودي حلول اعرف عميلك الرقمية، يجب على مديري الامتثال في دولة الإمارات التأكد من انتقال التنبيهات المؤتمتة بسلاسة إلى قنوات مراجعة يدوية منظمة.
| الحدث المُحفّز | إجراء النظام | إجراء المحلل والتصعيد | نقطة الرقابة والحوكمة |
|---|---|---|---|
| عدم تطابق القياسات الحيوية أو انخفاض درجة الثقة في التحقق من الحيوية | وضع إشعار تنبيه على الملف الشخصي، وإيقاف المتابعة التلقائية لعملية الضم. | إجراء مراجعة يدوية لحزم بيانات الحيوية أو طلب التحقق من وثيقة هوية ثانوية. | يقوم المحلل بتوثيق سبب التجاوز، مع اشتراط توقيع مشترك من مسؤول الامتثال الأول للموافقة. |
| صدور تنبيه عقوبات أو أشخاص معرضين سياسياً (PEP) عبر المطابقة التقريبية | تعيين حالة التنبيه كـ "معلق"، وتجميد أموال العميل أو حظر الوصول إلى الحساب. | إجراء تحليل المطابقة الفعلية مقابل قوائم المراقبة الرسمية وقواعد البيانات الاستخباراتية العالمية. | تؤدي حالات التطابق المؤكدة إلى حظر الحساب فوراً وبدء مسار إعداد تقرير المعاملات المشبوهة/الأنشطة المشبوهة (STR/SAR) عبر نظام goAML ضمن المهل القانونية المحددة. |
| هيكل مؤسسي غير واضح أو ملكية أجنبية غير مباشرة | تحليل الهيكل المؤسسي بيانياً، والتنبيه في حال عدم استيفاء النسبة المحددة للمستفيد الحقيقي (UBO). | طلب شهادة شاغلي المناصب الرسمية، أو مستخرجات السجل التجاري، أو هياكل تنظيمية مصدقة وموثقة من الخارج. | سجل يدوي لتتبع هيكل المستفيد الحقيقي معتمد وموقّع من مسؤول الإبلاغ عن غسل الأموال (MLRO) قبل التفعيل النهائي للحساب. |
المعايير التنظيمية لحفظ السجلات والأرشفة الفنية
يمتد ضمان الامتثال لمتطلبات مصرف الإمارات المركزي في ضم العملاء عبر الهوية الرقمية إلى إدارة دورة حياة البيانات بعد اكتمال الضم. ويجب على إدارات الامتثال وتقنية المعلومات وضع بروتوكولات أرشفة طويلة الأجل لملفات العناية الواجبة الرقمية بما يلبي متطلبات حفظ السجلات لمكافحة غسل الأموال ومعايير حماية البيانات في دولة الإمارات.
يجب أرشفة جميع قوالب الحيوية البيومترية، وصور المستندات الموثقة، والبيانات الوصفية المستخرجة، وسجلات تدقيق الحيوية، وسجلات التفاعل الرقمي في مستودعات بيانات مشفرة داخل دولة الإمارات لمدة لا تقل عن خمس سنوات من تاريخ إغلاق الحساب أو إتمام المعاملة. كما يجب أن تحافظ بنية التخزين على سلامة البيانات بدقة عالية، مما يضمن بقاء الأدلة الرقمية المؤرشفة غير قابلة للتعديل، وقابلة للبحث، والاسترجاع الفوري عند طلبها من قِبل السلطات الرقابية أو جهات إنفاذ القانون المختصة في دولة الإمارات.
الأسئلة الشائعة
هل يمكن للمؤسسات المالية في دولة الإمارات الاستغناء تماماً عن الحضور الشخصي لضم العملاء باستخدام منصات اعرف عميلك الإلكترونية (eKYC)؟
نعم، تسمح لوائح مصرف الإمارات المركزي بضم العملاء رقمياً بالكامل دون الحضور الشخصي، شريطة أن تستخدم المؤسسات المالية آليات آمنة للتحقق من الهوية الرقمية مثل UAE PASS، والتحقق القوي من الحيوية البيومترية، ومصادر البيانات الموثقة والفورية، مع الحفاظ على قدرات تقييم المخاطر الديناميكية.
ما هي القواعد الأساسية لوزارة الاقتصاد للأعمال والمهن غير المالية المحددة (DNFBPs) التي تستخدم برامج ضم العملاء رقمياً؟
يتعين على الأعمال والمهن غير المالية المحددة (DNFBPs) التي تستخدم برامج ضم العملاء رقمياً ضمان التحقق الدقيق من الهوية، والتحديد الواضح للمستفيد الحقيقي (UBO) وصولاً إلى نسبة ملكية 25%، وفحص العقوبات بشكل فوري مقابل القوائم المحلية لدولة الإمارات وقوائم الأمم المتحدة قبل تنفيذ المعاملات، والاحتفاظ بمسارات التدقيق لمدة خمس سنوات.
هل يتحمل مزود البرمجيات المسؤولية إذا فشلت منصة اعرف عميلك الإلكترونية (eKYC) في رصد شخص خاضع للعقوبات؟
لا. بموجب القوانين الاتحادية لمكافحة غسل الأموال في دولة الإمارات، تحتفظ الجهة المُبلّغة الخاضعة للرقابة (البنك، أو مزود خدمات الشركات CSP، أو الأعمال والمهن غير المالية المحددة DNFBP) بالمسؤولية القانونية والالتزام بالامتثال التنظيمي. وتُعد التكنولوجيا المقدمة من المزوّد مجرد أداة، بينما تظل حوكمة الامتثال على عاتق الجهة المرخّصة.
كيف يدعم التكامل مع منصة «اعرف عميلك» الرقمية رفع التقارير عبر نظام goAML في دولة الإمارات؟
تقوم برمجيات «اعرف عميلك» الرقمية المتوافقة بالتقاط بيانات تحديد هوية العميل، وبيانات المستفيد الحقيقي (UBO)، ومستندات مصدر الأموال، وسجل المعاملات تلقائياً، مما يُمكّن فِرق الامتثال من جمع البيانات المنظمة والمطلوبة لتقديم تقارير الأنشطة المشبوهة (SARs) أو تقارير المعاملات المشبوهة (STRs) بكفاءة عبر نظام goAML.
